26 October 2026 · 9 min de lecture
L’eSIM n’est pas de la connectivité. C’est l’ancre de confiance que votre P&L IoT a oublié de financer.
Si vous traitez l’identité, le provisioning et la propriété comme des sujets secondaires, vous le paierez en déplacements terrain, chaos de SKU et exceptions de sécurité qui ne se referment jamais.
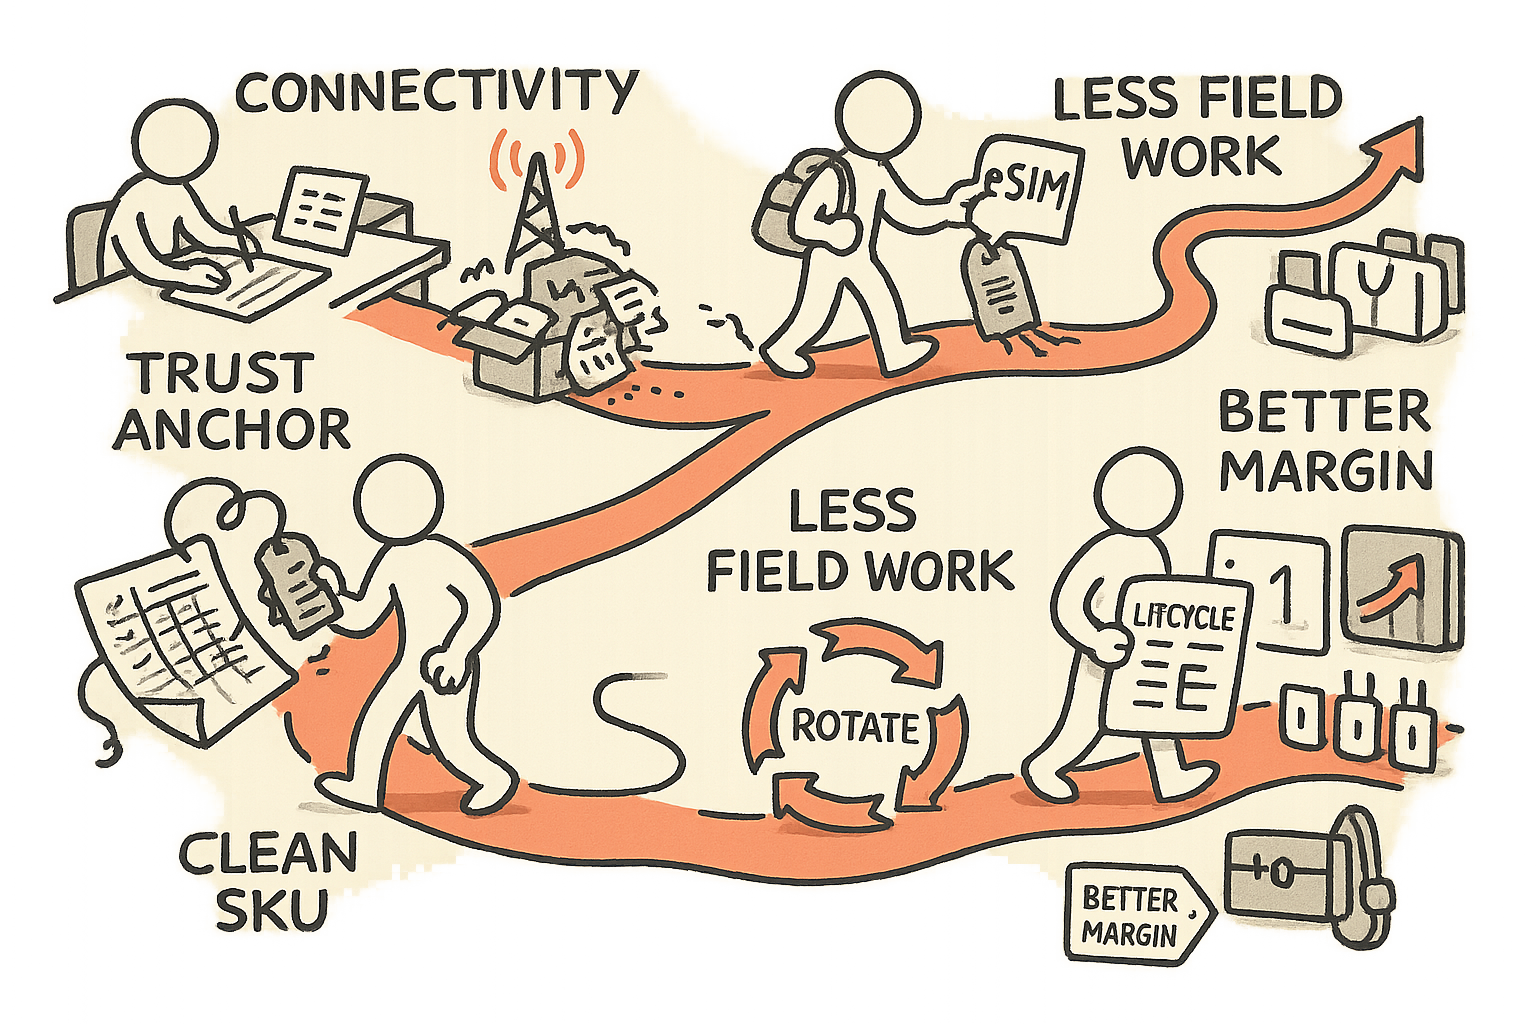
J’ai vu trop de portefeuilles IoT perdre de la marge au même endroit : pas dans la nomenclature (BOM) du capteur, pas dans la facture cloud, et même pas dans le contrat opérateur initial. La fuite se situe dans ce « milieu » désordonné entre l’appareil et le réseau, là où l’identité, la propriété et les politiques devraient vivre — et où, le plus souvent, elles ne vivent pas.
Les équipes appellent cela la « connectivité ». En réalité, c’est le control plane de votre flotte. C’est lui qui décide qui est l’appareil, ce qu’il a le droit de faire, quand il a le droit de le faire et comment vous revenez à un état sain quand quelque chose change. Si vous ne concevez pas cette couche dès le départ, vous finissez par exploiter un modèle opérationnel informel et manuel fait de tableurs, de scripts de support et d’exploits du service terrain.
Ma conviction est simple : l’eSIM évolue d’un mécanisme d’identité d’abonné vers une ancre de confiance pragmatique pour l’IoT. Pas au sens théorique de la sécurité. Au sens de l’exploitation. Elle transforme le cycle de vie de l’appareil en processus géré : provisioning, transfert de propriété, rotation des identifiants, suspension, réactivation et mise hors service. Elle impose aussi une stratégie commerciale et de SKU plus propre, parce que le réseau et les politiques peuvent suivre l’appareil au lieu d’être figés dans le hardware et la logistique.
Lorsque je dirigeais une business unit smart building avec des produits déployés dans plusieurs pays, je cherchais en permanence les mêmes leviers opérationnels : moins de variantes, moins d’exceptions, des remises en service plus rapides et moins de dépendance à un technicien muni d’un tournevis. L’eSIM, bien traitée, est l’un des rares leviers qui agit sur tout cela à la fois.
Le centre de coûts caché : les opérations de cycle de vie, pas la « gestion des SIM »
La plupart des entreprises IoT abordent la connectivité comme un achat. On choisit un opérateur, on choisit un forfait, on met une SIM dans la boîte. Puis la réalité s’invite :
- Un appareil est installé sur le mauvais site et doit être déplacé chez un autre client.
- Un distributeur préactive le stock « pour aider », et vous héritez d’abonnements qui vieillissent.
- Un opérateur a des trous de couverture dans une zone où vous avez désormais des engagements contractuels d’uptime.
- Un technicien remplace du hardware parce que « ça ne connecte pas », alors que le problème vient de l’identité ou du provisioning.
- Un client change de structure de détention et veut des frontières d’accès mises à jour « pour hier ».
Chacun de ces cas devient coûteux quand votre couche identité/politiques n’est pas conçue pour le changement. Le coût n’apparaît pas sous une ligne intitulée « ancre de confiance manquante ». Il ressort sous la forme :
- De déplacements terrain et de revisites qui auraient dû être des actions à distance.
- De tickets support qui ne se ferment jamais vraiment, faute de cause racine claire.
- De dépréciations de stock liées à des variantes par pays.
- D’un risque sécurité accepté comme une « réalité opérationnelle ».
Mon cadrage d’opérateur : si cela peut arriver plus d’une fois, c’est un processus. Si c’est un processus, il lui faut un responsable, des métriques et des outils. L’eSIM n’est pas toute la réponse, mais elle peut être l’ancre qui rend le processus applicable — et donc pilotable.
L’eSIM comme ancre de confiance : ce qui change dans le modèle opérationnel
Quand la connectivité devient commutable à distance et gouvernée cryptographiquement, vous cessez de raisonner en « carte SIM » et vous commencez à raisonner en « cycle de vie de l’identité ». Ce basculement compte, parce qu’il déplace l’endroit où vous mettez les contrôles.
1) Le provisioning devient un workflow à part entière
Dans beaucoup de flottes, le provisioning est traité comme une étape d’usine : on le fait une fois, puis on l’oublie. Or une flotte vit des années, traverse des régions, des clients, des installateurs et des changements de propriété. Le provisioning doit être répétable et réversible.
Avec l’eSIM, vous pouvez concevoir le provisioning comme un workflow maîtrisé, qui relie :
- Identité de l’appareil : ce qu’est l’appareil.
- Politique réseau : où il peut se connecter et selon quelles règles.
- Accès applicatif : quels endpoints cloud et quels identifiants il a le droit d’utiliser.
- État commercial : qui paie, qui possède, et quel niveau de service s’applique.
Ce n’est pas « de l’IT ». C’est votre produit.
2) Le transfert de propriété cesse d’être un problème terrain
Le transfert de propriété est l’endroit où de nombreux business models IoT se cassent discrètement. Les appareils changent de site, les locataires tournent, les intégrateurs changent, les asset managers font pivoter les portefeuilles. Si votre produit ne sait pas transférer une propriété proprement, vous bloquerez du revenu ou vous accepterez des exceptions de sécurité.
L’eSIM rend réaliste un transfert de propriété contrôlé qui inclut l’état de connectivité, pas seulement les permissions au niveau applicatif. Concrètement : moins d’appareils « morts » qui dorment sur des étagères parce qu’« on ne peut pas les réaffecter », et moins de cas où un ancien installateur garde un accès implicite parce que personne ne veut toucher à la couche connectivité.
3) La rotation des identifiants et la mise hors service deviennent applicables
Dans l’industrie et le bâtiment, les appareils vivent suffisamment longtemps pour que les identifiants doivent tourner et que les politiques évoluent. Après plusieurs années dans l’électronique de puissance et l’automatisation, j’ai appris à respecter les produits à long cycle de vie. Vous ne pouvez pas « aller vite » quand un équipement est boulonné dans une armoire d’une station d’épuration, ou installé au plafond d’un immeuble tertiaire.
Longue durée de vie signifie que les tâches ingratess comptent : faire tourner les identifiants, révoquer des accès, mettre hors service proprement. Une ancre de confiance fait de ces sujets une routine d’exploitation, pas une réaction de crise après incident.
L’effet sur la stratégie SKU : moins de variantes, plus de produit défini par logiciel
L’un des bénéfices les plus sous-estimés d’une approche sérieuse de l’eSIM, c’est l’impact sur votre discipline SKU.
Les entreprises IoT accumulent souvent des variantes régionales parce que les différences de connectivité se répercutent sur le hardware, le packaging et la logistique : SIM différentes, opérateurs différents, certifications différentes, configurations par défaut différentes. Résultat : un entrepôt plein de complexité et une équipe planification qui n’arrive plus à sortir du mode pompier.
Quand le réseau et les politiques peuvent suivre l’appareil, vous pouvez aller vers :
- Moins de SKUs hardware couvrant plus de marchés.
- Du late binding des profils de connectivité au moment du fulfillment ou de l’installation.
- Des configurations « software-defined » maîtrisées, versionnées et auditables.
Ce n’est pas une recherche d’élégance. C’est du besoin en fonds de roulement, de la fiabilité de prévision et moins d’erreurs coûteuses.
Cela rejoint ma façon de penser la fiabilité des produits physiques. Ruggedization, quality gates et discipline de cycle de vie sont des contrats : vous les payez et vous les faites respecter. Si cela vous parle pour votre activité hardware, j’ai développé ma position dans Ruggedization Isn’t a Checkbox. It’s a Reliability Contract You Pay For and Enforce.
La lecture board : traiter l’eSIM comme un coût de système d’exploitation
Si vous êtes membre d’un board ou opérateur, la question n’est pas « faut-il utiliser l’eSIM ». La vraie question est : « budgétons-nous et gouvernons-nous le cycle de vie identité + connectivité comme un système d’exploitation ? » Voilà la grille que j’utilise.
Posez ces cinq questions ce trimestre
- Qui est responsable du cycle de vie de l’identité de l’appareil, de bout en bout ? Pas l’IT. Pas le support. Un responsable unique, redevable, à l’interface produit, opérations et sécurité.
- Sait-on reprovisionner un appareil à distance, à l’échelle, avec traçabilité ? Si la réponse passe par des étapes manuelles côté support, vous n’avez pas encore de processus.
- Peut-on transférer la propriété en quelques minutes sans créer de dette de sécurité ? Si cela prend des jours, votre histoire de churn et de revente est plus fragile que vous ne le pensez.
- Dispose-t-on d’une procédure de mise hors service définie ? Y compris la révocation, les règles de rétention des données et la preuve que l’accès est bien coupé.
- Notre stratégie SKU est-elle tirée par la valeur client ou par des contraintes historiques d’opérateurs ? Si la complexité stock augmente, vous payez une taxe liée à un mauvais late binding.
Mesurer l’essentiel : trois métriques que je mettrais au dashboard
- Délai de provisioning : de l’allumage de l’appareil à l’état pleinement opérationnel, politiques incluses.
- Déplacements terrain liés à la connectivité : volume et coût, distincts des vraies pannes hardware.
- Temps de reprise après incident opérateur : pas le SLA de l’opérateur, votre temps de récupération au niveau flotte.
En concevant et en exploitant des produits, j’ai appris une chose : ce que vous mesurez, vous pouvez l’améliorer. Ce que vous ne mesurez pas devient du folklore.
Une posture d’implémentation pragmatique : démarrer étroit, faire respecter strictement
Il y a un piège. Les équipes essaient de « faire l’eSIM » comme une transformation globale. Elles veulent tout embrasser, puis elles s’enlisent. Je préfère un point de départ plus resserré :
- Choisir une famille d’appareils avec du volume réel et une douleur support réelle.
- Définir clairement les états du cycle de vie (fabriqué, en stock, installé, actif, suspendu, transféré, mis hors service).
- Définir qui peut déclencher les transitions, et comment ces actions sont auditées.
- Livrer l’outillage minimal pour rendre le workflow répétable.
Puis étendre à davantage de SKUs et de régions. C’est la même approche que j’applique dans mes propres ventures quand je construis des plateformes logicielles comme Shopeno et IBHQ : démarrer par un workflow qui crée un levier opérationnel mesurable, puis industrialiser ce qui marche.
La partie non négociable, c’est l’exécution. Si le support peut contourner le workflow « juste cette fois », vous accumulerez un deuxième système, officieux. Et les systèmes officieux gagnent toujours à court terme — jusqu’à vous ruiner à long terme.
Dans l’IoT, le produit n’est pas seulement l’appareil et l’app. Le produit, c’est le cycle de vie que vous savez opérer sans héroïsme.
Ma conclusion : cessez de vendre des appareils, commencez à opérer des flottes
Les entreprises IoT échouent moins souvent par manque d’innovation que par manque de discipline d’exploitation. L’eSIM, traitée comme une ancre de confiance, est l’un des moyens les plus efficaces d’ancrer cette discipline dans le produit. Elle rend les états de cycle de vie explicites. Elle normalise le transfert de propriété et la rotation des identifiants. Elle réduit le chaos de SKU. Et elle change l’économie du service terrain en supprimant une catégorie de visites évitables.
Si votre P&L IoT est suffisamment important pour que la marge, le churn et la responsabilité juridique comptent, il est suffisamment important pour financer un système d’exploitation de l’identité. L’eSIM n’est pas une fonctionnalité. C’est le début d’un control plane. Concevez-le comme tel.
Newsletter
Des notes de terrain, directement dans votre boîte.
Des notes occasionnelles et sans bruit, prises de l'intérieur du travail : ce qui a été livré, ce qui a cassé, et ce que je ferais différemment.