26 October 2026 · 6 دقيقة قراءة
هجمات ransomware الوكيلة ليست خطراً جديداً. إنها خطر أسرع.
عندما يُؤتمت المهاجمون السلسلة كاملة، يصبح الدفاع المستدام هو ضوابط قابلة للأتمتة: تقييد الأدوات، وعزل نطاق الضرر، والتدرّب على الإيقاف.
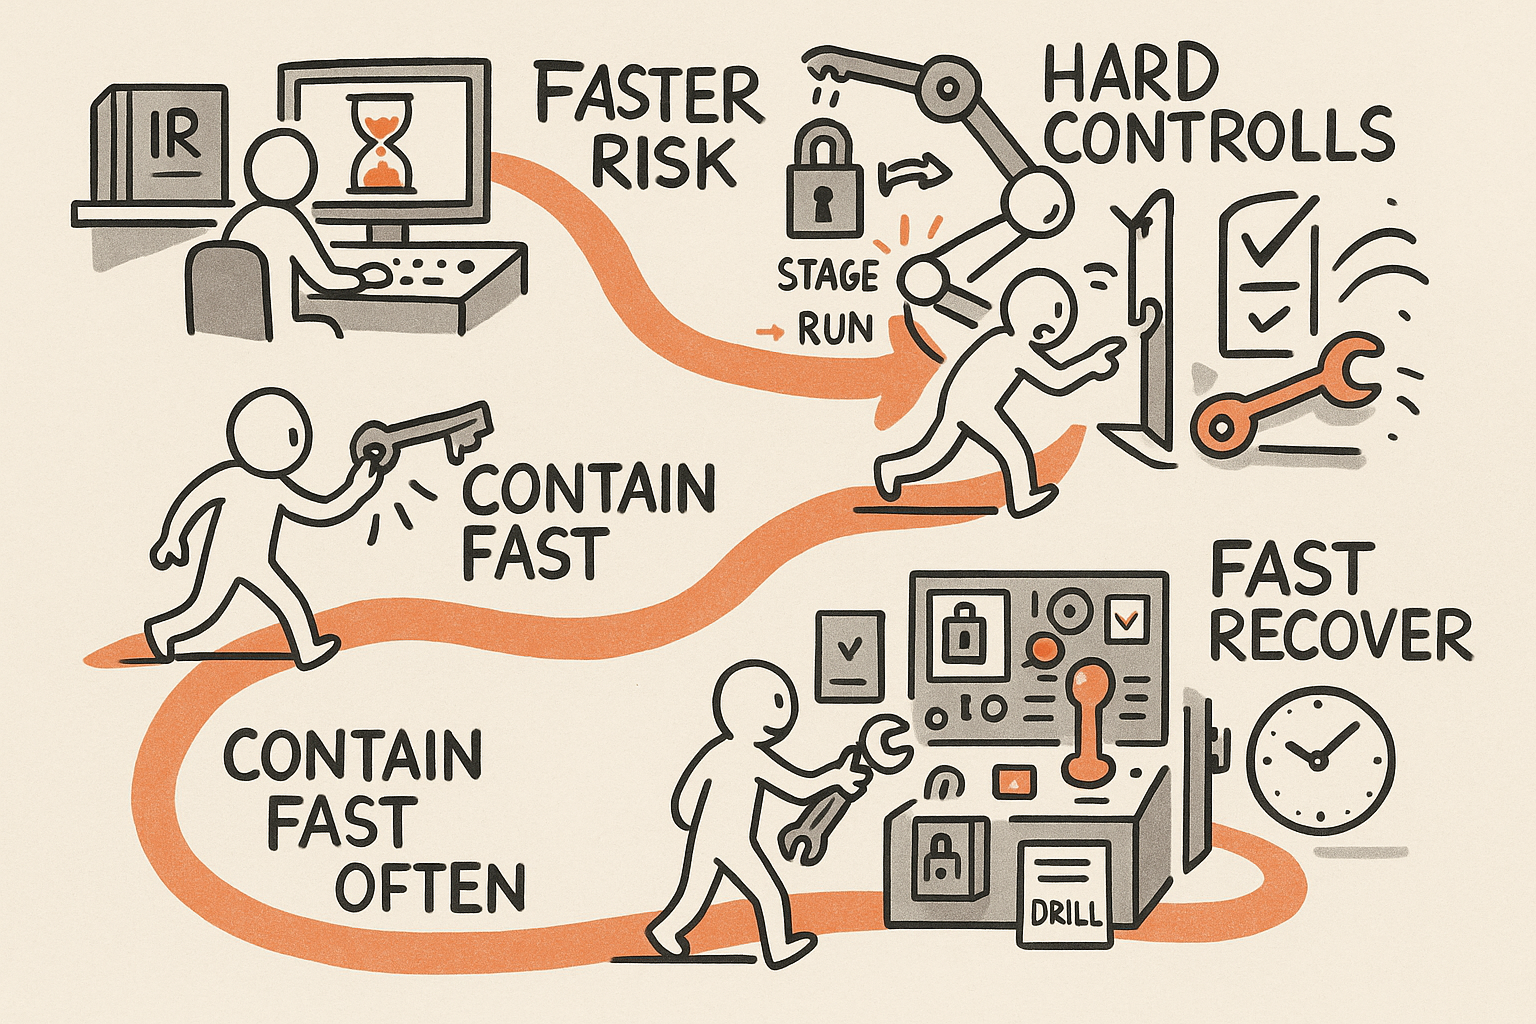
لا أجد «الهجمات المدفوعة بالذكاء الاصطناعي» مخيفة لأنها ذكية. أجدها مخيفة لأنها سريعة.
السرعة تغيّر كل شيء. في حادث تقوده مجموعة بشرية، يحصل المدافعون على دقائق، وأحياناً ساعات، من الاحتكاك. في حادث مؤتمت، يستطيع المهاجم أن يمسح البيئة، ويقفز عبر الصلاحيات، ويجهّز الحمولة، وينفّذ، في تشغيل متصل واحد. لا تفشل مؤسستك لأنك تفتقر إلى قاعدة اكتشاف ذكية. تفشل لأن ضوابطك صُممت لعالم كان الناس مضطرين فيه إلى التوقف.
في البيئات الصناعية، تعلمنا هذا الدرس منذ زمن. لم نثق يوماً بسلوك «ذكي» بلا أدوات governance يمكنك الإشارة إليها، واختبارها، وتدقيقها. القيود تصنع اعتمادية. قابلية الاستعادة تصنع ثقة. الأمل ليس ضابطاً.
هذه المقالة تقدّم منظور مشغّل حول ransomware الوكيلة: تعامل معها على أنها أتمتة أسرع، ثم واجهها بضوابط على مستوى الأتمتة.
ضغط الزمن هو نموذج التهديد
معظم برامج الأمن السيبراني ما زالت تفترض خطاً زمنياً فيه فواصل بشرية: يحتاج المهاجم إلى البحث، والصياغة، والتكرار. هذا الافتراض يتسرب إلى governance. الموافقات بطيئة. الصلاحيات تتراكم. السجلات قابلة للتغيير. النسخ الاحتياطية «موجودة في مكان ما». الاستجابة للحوادث ملف PDF.
عندما تُؤتمت سلسلة الهجوم من طرف إلى طرف، تختفي تلك الفواصل. تتحول حلقة المهاجم إلى: اكتشاف، استغلال، انتشار، تشفير، ابتزاز — كعملية آلية واحدة. لا تحصل على فرصة «لاكتشافه» في منتصف الطريق إذا كانت بيئتك تسمح بالحركة الجانبية وتصعيد الامتيازات بسرعة الآلة.
لذلك التحول الذهني الأول للمجالس والمشغّلين بسيط: قِس تعرّضك بالدقائق لا بالأيام. إذا كانت افتراضات الاحتواء والتعافي لديك تحتاج ساعات، فأنت تخطط لفئة مختلفة من الخصوم.
الأتمتة الصناعية أصابت في نقطة واحدة: القيود تتفوق على الحذق
عندما قضيت سنوات في إلكترونيات القدرة والأتمتة الصناعية، كنا نُسلّم أنظمة يجب أن تستمر في العمل في محطات المياه والصرف، وبنى HVAC، وبيئات الإنتاج. في تلك العوالم لم نختلف حول ما إذا كان المتحكم «ذكياً». كنا نختلف حول ما إذا كان محدوداً.
الأنظمة المحدودة تتصرف بشكل متوقع تحت الضغط. تفشل بطرق معروفة. تعرض حالة واضحة. لديها حدود عزل. تمنح المشغّل زر إيقاف ومسار إعادة تشغيل.
لاحقاً، عندما أدرت وحدة أعمال دولية في أنظمة المباني الذكية والتحكمات المتصلة، انطبق المنطق نفسه. الأجهزة المدمجة، والبوابات، والخدمات السحابية، والمركّبون، ومشغّلو المرافق شكّلوا نظاماً اجتماعياً-تقنياً فوضوياً. الاعتمادية لم تأتِ من إضافة مزيد من الأتمتة. جاءت من وضع أسوار حول الأتمتة.
المهاجمون الوكيلون يستغلون النقيض: أتمتة غير مقيدة داخل بيئتك. هويات مفرطة الصلاحيات. شبكات مسطحة. سكربتات يمكن تشغيلها في أي مكان. سجلات يمكن العبث بها من طبقة الإدارة نفسها التي يُفترض أن تدققها.
إن أردت مبدأً صالحاً عبر الزمن: اجعل مؤسستك آمنة للأتمتة. أي صمّم القيود بحيث يصطدم أي فاعل سريع — خبيثاً كان أم معيباً — بحدود صارمة مبكراً.
لبنات التحكم التي تهم (وكيف تختبرها تحت الضغط)
أحب أن أختزل «أمن الهجمات الوكيلة» إلى ثلاثة أسئلة يستطيع المشغّل الإجابة عنها بلا شرائح عرض:
- ما الأدوات التي يمكن تشغيلها؟
- أين يمكن تشغيلها؟
- كيف نوقف ونتعافى؟
1) حدّد toolchain: أقل امتياز للأتمتة، لا للأفراد
معظم المؤسسات تطبق مبدأ أقل امتياز كتمرين موارد بشرية: انضمام، انتقال، مغادرة. هذا ضروري، لكنه لا يصيب المشكلة الحديثة: هويات الأتمتة.
أخطر بيانات الاعتماد لديك غالباً غير بشرية: مشغّلو CI/CD، وروبوتات RPA، ومفاتيح التكامل، ورموز تزويد الأجهزة، وحسابات الخدمات، وامتيازات «مؤقتة» تمنح لسكربتات.
- اجرد هويات الأتمتة وتعامل معها كأصول إنتاج.
- اقصر صلاحياتها على مهام مفردة. إذا كان مشغل البناء يستطيع أيضاً الوصول إلى أسرار الإنتاج، فقد أنشأت جسراً للهجوم.
- دوّر بيانات الاعتماد واجعلها تنتهي تلقائياً كقاعدة. الرموز طويلة العمر حوادث بطيئة التشكّل.
- اشترط تنفيذًا موقّعاً للسكربتات والثنائيات ذات الامتياز. ما لا يمكن التحقق منه، لا ينبغي أن يعمل.
وهنا أيضاً يمكن أن يساعد الذكاء الاصطناعي دفاعياً: ليس عبر «اكتشاف المخترقين»، بل عبر المواءمة المستمرة بين ما يُفترض أن تفعله الهويات وما تفعله فعلاً. لكن ذلك لا ينجح إلا إذا كان نموذج الصلاحيات الأساسي منضبطاً.
2) جزّئ الأنظمة بجدية: خفّض نطاق الضرر إلى مستوى يمكنك تحمّله
في التصنيع، التجزئة ليست «أفضل ممارسة». إنها طريقة تمنع عطلاً في خلية واحدة من إيقاف المصنع كله. الأمن السيبراني هو نفسه. إذا كانت شبكتك مسطحة، فحادثك عالمي بحكم التصميم.
- جزّئ بحسب الوظيفة والحرجية: أجهزة المستخدمين، أنظمة البناء، تطبيقات الأعمال، الأنظمة التشغيلية، النسخ الاحتياطية، التسجيل، وبنية الهوية.
- افترض الرفض افتراضياً للحركة east-west. اسمح فقط بالتدفقات المحددة التي تستطيع شرحها في صفحة واحدة.
- افصل «مفاتيح المملكة»: مسؤول مزود الهوية، ومسؤول النسخ الاحتياطي، ومسؤول التسجيل، ومسؤول الإنتاج لا ينبغي أن يكونوا ضمن المستوى الإداري نفسه.
- صمّم للاحتواء: افترض أن مقطعاً واحداً سيُخترق. مهمتك أن تمنع تحوله إلى مقطعين.
إذا كنت تعمل في IoT أو المباني الذكية، فتذكر أن خيارات الاتصال تتحول إلى خيارات ثقة. لحظة تعامل الاتصال على أنه «مجرد بيانات»، تتجاهل طبقة التحكم التي تكشفها. كتبت عن هذه الذهنية في eSIM كمرساة للثقة، لأن النموذج التجاري غالباً ينسى أن يرصد ميزانية لنموذج الأمان.
3) اجعل السجلات والنسخ الاحتياطية مقاومة للخصم: غير قابلة للتغيير، خارج المسار، ومدققة
المهاجمون المؤتمتون لا يكتفون بتشفير البيانات. يهاجمون قدرتك على فهم ما حدث وقدرتك على التعافي. لهذا فإن عبارة «لدينا نسخ احتياطية» ليست جملة. إنها نظام.
- اكتب السجلات إلى مخزن غير قابل للتغيير لا يستطيع مسؤولو الإنتاج العبث به.
- ضع النسخ الاحتياطية خارج طبقة الهوية الرئيسية. إذا كان اختراق SSO نفسه يمنح حذف النسخ الاحتياطية، فلا نسخ احتياطية لديك.
- اختبر الاستعادة وفق جدول ثابت. زمن الاستعادة KPI، لا افتراضاً مريحاً.
- تابع هدف نقطة الاستعادة كما تتابع تعرّضاً مالياً. كم من البيانات تستطيع تحمّل خسارته؟
هذا هو الفارق بين التعرض للاختراق وبين الخروج من السوق.
تدرّب على زر الإيقاف كما تتدرّب على الإيقاف الاضطراري
في التشغيل الصناعي، نتدرّب على الإيقاف الاضطراري لأن اللحظة التي تحتاجه فيها هي أسوأ لحظة لاكتشاف الالتباس. وينبغي أن ينطبق الأمر نفسه على الحوادث السيبرانية التي تقودها الأتمتة.
لا أتحدث عن «غرفة حرب». أتحدث عن دليل عملي لزر الإيقاف:
- صلاحيات قرار في صفحة واحدة: من يملك حق عزل الشبكات، وتعطيل SSO، وتجميد النشر، وإيقاف التكاملات.
- إجراءات عزل محددة مسبقاً: حجر مقطع، تعطيل رموز غير بشرية، إيقاف مشغلي البناء، سحب الجلسات ذات الامتياز.
- اتصالات مُتدرَّب عليها: داخلياً، ومع العملاء، ومع الموردين. الصمت يصنع فوضى.
- تعافٍ بغرفة نظيفة: بيئة وإجراء معروفا السلامة لإعادة بناء الخدمات الحرجة دون الثقة بالطبقة المخترقة.
عندما أبني وأدير مشاريعي مثل Shopeno وIBHQ، أتعامل مع «الإيقاف والتعافي» كمتطلب منتج، لا كمهمة IT. الفرق الصغيرة لا تعيش بالحظ. تعيش لأنها قابلة للاستعادة. والانضباط نفسه يتوسع للأعلى: كلما كبرت المؤسسة زادت حاجتك إلى التدريب، لأن التنسيق يصبح عنق الزجاجة.
إذا أردت نسخة أعمق من هذا المنظور التشغيلي، فقد شرحت النقطة الأوسع في قيمة الذكاء الاصطناعي وزر الإيقاف. الضابط هو القيمة.
منظور مجلس الإدارة: ضوابط تواصل العمل عندما يكون المهاجم أسرع منك
إن كنت عضواً في مجلس إدارة أو تقود وحدة أعمال، فلا تحتاج أن تصبح مهندس أمن. تحتاج أن تُصر على الأدلة الصحيحة.
هذه أسئلة سأطرحها في مراجعة ربع سنوية، ولن أقبل إجابات فضفاضة:
- نطاق الضرر: إذا اختُرق جهاز طرفي واحد، فما الحد الأقصى للضرر قبل أن نتمكن من الاحتواء؟
- هويات الأتمتة: كم بيانات اعتماد غير بشرية لدينا، أين تُخزن، وأيٌّ منها يستطيع لمس الإنتاج؟
- إثبات التجزئة: أرِني أعلى 10 تدفقات east-west المسموح بها، ومن وافق عليها.
- عدم القابلية للتغيير: أي السجلات والنسخ الاحتياطية غير قابلة للتغيير فعلاً، ومن يستطيع حذفها؟
- تمارين الاستعادة: متى كان آخر اختبار استعادة ناجح لنظام حرج، وكم استغرق من الطرف إلى الطرف؟
- تمرين زر الإيقاف: متى كانت آخر مرة تدربنا فيها على تعطيل SSO أو عزل مقطع، وماذا تعطل؟
هذه governance تشغيلية. إنها العضلة نفسها التي تستخدمها لإدارة الجودة والسلامة واستمرارية التشغيل. بل إن أعجبتك مقاربة التصنيع، فستتعرف أيضاً على النمط في ruggedization كعقد اعتمادية. الأمن أيضاً عقد. تدفع ثمنه، وتفرضه.
رأيي: تعامل مع الاستقلالية كامتياز يجب أن تستحقه
ransomware الوكيلة عامل ضغط يجبرك على الاختيار. لا تتطلب فلسفة جديدة. تتطلب جدية تشغيلية.
الاستقلالية — سواء في وكلائك المعتمدين على الذكاء الاصطناعي أو في أتمتة المهاجم — لا تكون آمنة إلا عندما تُحاط بضوابط صلبة: toolchain بأقل امتياز، تجزئة حقيقية، أدلة غير قابلة للتغيير، وإيقافات مُتدرَّب عليها. المؤسسات التي ستكسب لن تكون تلك التي تمتلك أجمل لوحات مؤشرات. ستكون تلك التي تستطيع الاحتواء بسرعة، واتخاذ القرار بسرعة، والتعافي بسرعة.
هذا هو الدرس نفسه الذي تعلمته من أنظمة ملاصقة للمصانع، وأجهزة مدمجة، وعمليات متعددة الدول: القيود تصنع اعتمادية، وقابلية الاستعادة تصنع سرعة. كل ما عدا ذلك مسرح.
النشرة
ملاحظات من داخل العمل، إلى بريدك.
ملاحظات متفرّقة بلا ضجيج من داخل العمل: ما أُنجز، وما تعطّل، وما كنت سأفعله بشكل مختلف.