26 October 2026 · 6 دقيقة قراءة
eSIM ليست «اتصالاً». إنها ركيزة الثقة التي نسيَت قائمة أرباح وخسائر IoT تخصيص ميزانية لها.
إذا تعاملتَ مع الهوية وprovisioning وملكية الأجهزة كأمور ثانوية، فستدفع الثمن عبر زيارات ميدانية مكلفة، وفوضى في SKU، واستثناءات أمنية لا تُغلق أبداً.
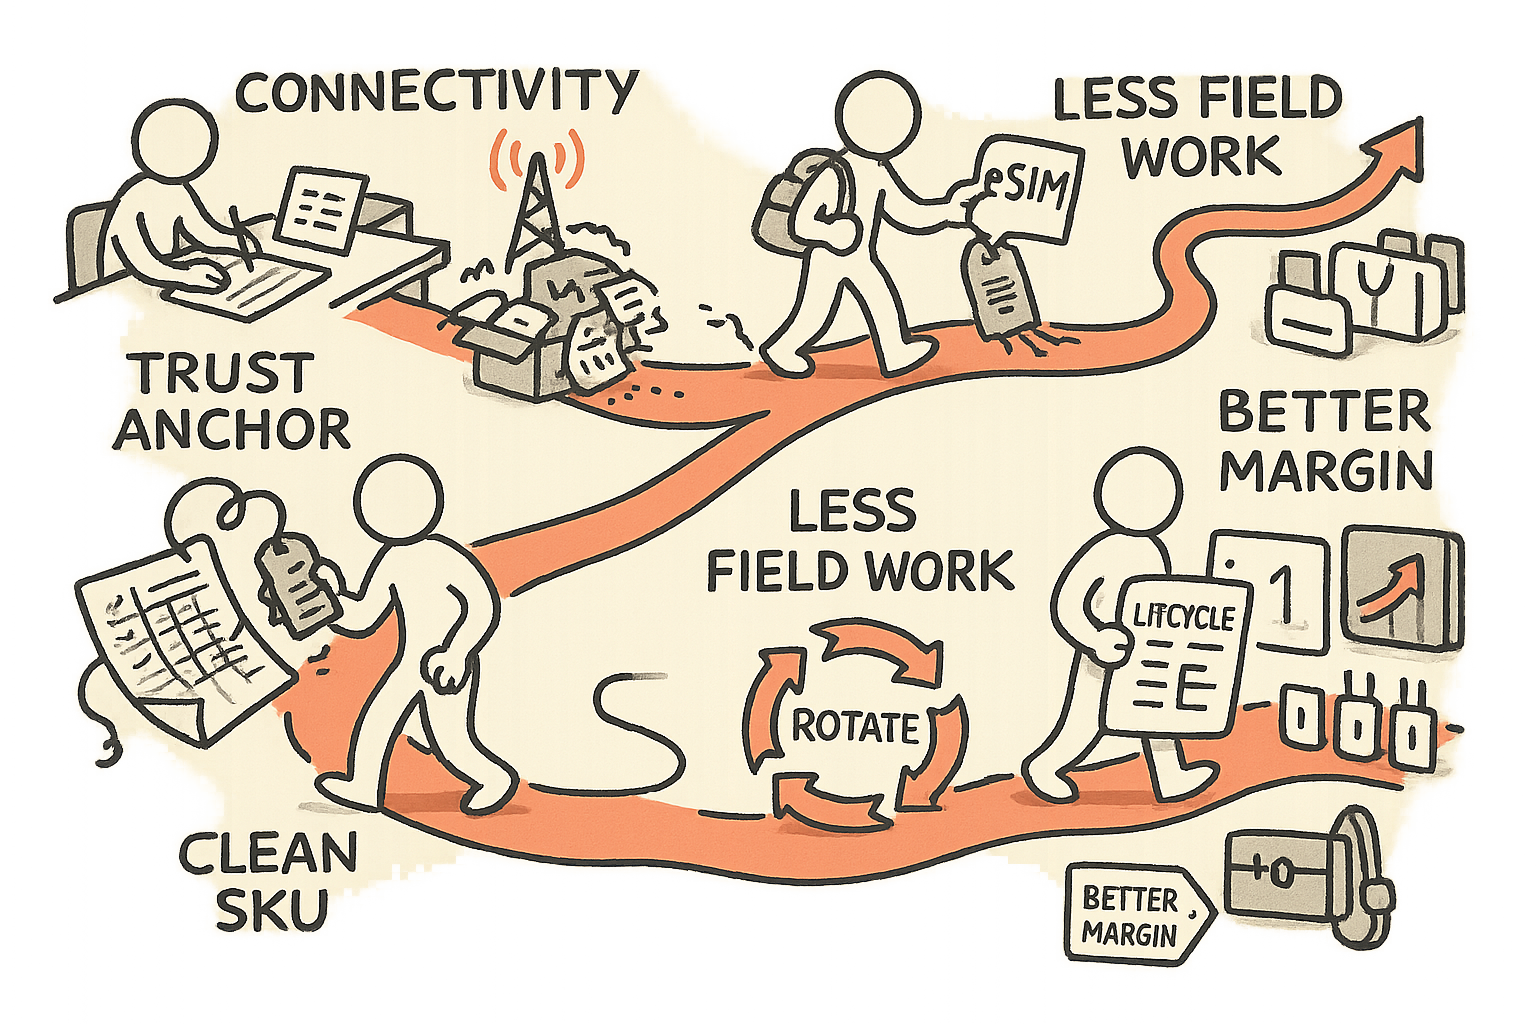
شاهدتُ عدداً كبيراً من محافظ IoT تنزف هوامش الربح في الموضع نفسه: ليس في قائمة مواد المستشعر (BOM)، ولا في فاتورة السحابة، ولا حتى في عقد شركة الاتصالات الأولي. التسرب يقع في المنطقة الرمادية بين الجهاز والشبكة، حيث يفترض أن تتواجد الهوية والملكية والسياسة التشغيلية، لكنها غالباً لا تتواجد.
تسمي الفرق ذلك «اتصالاً». لكن الواقع أنه طبقة التحكم لأسطولك. هي التي تحدد من هو الجهاز، وما الذي يُسمح له بفعله، ومتى يُسمح له بذلك، وكيف تتعافى حين يتغير أي شيء. إذا لم تصمّم هذه الطبقة من البداية، ستنتهي بتشغيل نظام تشغيل غير رسمي ويدوي، مصنوع من جداول بيانات ونصوص دعم وبطولات خدمة ميدانية.
وجهة نظري بسيطة: eSIM تتطور من آلية لهوية المشترك إلى ركيزة ثقة عملية لـ IoT. ليس بمعنى أمني نظري، بل بمعنى تشغيلي. فهي تحوّل دورة حياة الجهاز إلى عملية مُدارة: provisioning، ونقل الملكية، وتدوير بيانات الاعتماد، والتعليق، وإعادة التفعيل، وإخراج الجهاز من الخدمة. كما أنها تفرض استراتيجية تجارية واستراتيجية SKU أكثر انضباطاً، لأن الشبكة والسياسة يمكن أن تتبعا الجهاز بدل أن تُخبزا داخل العتاد وسلاسل الإمداد.
عندما قدتُ وحدة أعمال للمباني الذكية المتصلة بمنتجات منتشرة في عدة دول، كنت أبحث باستمرار عن الرافعة التشغيلية نفسها: متغيرات أقل، واستثناءات أقل، وتعافٍ أسرع، واعتماد أقل على فني يحمل مفكاً. eSIM، إذا عولجت بالطريقة الصحيحة، هي من القلائل التي تمس كل ذلك دفعة واحدة.
مركز التكلفة الخفي: تشغيل دورة الحياة، لا «إدارة SIM»
تعامل معظم شركات IoT الاتصال باعتباره شراءً: اختر شركة اتصالات، اختر باقة، ضع SIM في العلبة. ثم يصل الواقع:
- يُركَّب جهاز في الموقع الخطأ ويجب نقله إلى عميل آخر.
- يقوم موزّع بتفعيل المخزون مسبقاً «للمساعدة»، فتَرِث اشتراكات تتقادم دون قيمة.
- توجد فجوات تغطية لدى شركة الاتصالات في منطقة أصبحت لديك فيها التزامات تعاقدية لزمن تشغيل (uptime).
- يستبدل فني العتاد لأن «الجهاز لا يتصل»، بينما المشكلة في الهوية أو provisioning.
- يغيّر عميل هيكل الملكية ويريد تحديث حدود الوصول بالأمس.
كل حالة من هذه الحالات تصبح مكلفة عندما لا تُصمَّم طبقة الهوية والسياسة للتعامل مع التغيير. لن تظهر التكلفة كبند اسمه «غياب ركيزة الثقة». ستظهر على شكل:
- زيارات ميدانية وإعادات زيارة كان يجب أن تُنجز عن بُعد.
- تذاكر دعم لا تُغلق بالكامل لأن السبب الجذري غير واضح.
- شطب مخزون بسبب متغيرات خاصة بكل بلد.
- مخاطر أمنية تُقبل باعتبارها «واقعاً تشغيلياً».
من منظور تشغيلي: إذا كان الشيء يمكن أن يحدث أكثر من مرة، فهو عملية. وإذا كان عملية، فهي تحتاج إلى مالك واضح، ومقاييس، وأدوات. eSIM ليست الإجابة كاملة، لكنها قد تكون المرساة التي تجعل العملية قابلة للإنفاذ.
eSIM كركيزة ثقة: ما الذي يتغير في operating model
عندما يصبح الاتصال قابلاً للتبديل عن بُعد ومحكوماً بضوابط تشفيرية، تتوقف عن التفكير بـ«بطاقة SIM» وتبدأ التفكير بـ«دورة حياة الهوية». وهذا التحول مهم لأنه يغيّر أين تضع الضوابط.
1) provisioning يصبح مسار عمل من الدرجة الأولى
في كثير من الأساطيل يُعامل provisioning كخطوة تصنيع: تُنفَّذ مرة ثم تُنسى. لكن الأساطيل تعيش لسنوات، عبر مناطق وعملاء وجهات تركيب وتغييرات ملكية. يجب أن يكون provisioning قابلاً للتكرار وقابلاً للعكس.
مع eSIM يمكنك تصميم provisioning كمسار عمل مضبوط يربط بين:
- هوية الجهاز: ما هو الجهاز.
- سياسة الشبكة: أين يمكنه الاتصال وتحت أي قواعد.
- وصول التطبيق: أي نقاط نهاية سحابية وأي بيانات اعتماد يُسمح له باستخدامها.
- الحالة التجارية: من يدفع، ومن يملك، وأي مستوى خدمة ينطبق.
هذا ليس «شأناً تقنياً» داخلياً. هذا هو منتجك.
2) نقل الملكية يتوقف عن كونه مشكلة ميدانية
نقل الملكية هو الموضع الذي تتعطل عنده كثير من نماذج أعمال IoT بهدوء. الأجهزة تنتقل بين مواقع، والمستأجرون يتغيرون، وشركات التكامل تتبدل، ومديرو الأصول يدوّرون المحافظ. إن لم يستطع منتجك نقل الملكية بشكل نظيف، فإما ستعطل الإيرادات أو ستقبل استثناءات أمنية.
eSIM تجعل من الواقعي تصميم نقل ملكية مضبوط يشمل حالة الاتصال، وليس فقط صلاحيات التطبيق. والنتيجة العملية: أجهزة أقل ميتة على الرفوف لأن «لا نستطيع إعادة تخصيصها»، وحالات أقل يبقى فيها مُركِّب سابق يملك وصولاً ضمنياً لأن لا أحد يريد لمس طبقة الاتصال.
3) تدوير بيانات الاعتماد وإخراج الأجهزة من الخدمة يصبحان قابلين للإنفاذ
في البيئات الصناعية وبيئات المباني، تعيش الأجهزة فترة كافية بحيث يجب تدوير بيانات الاعتماد وتطوير السياسات. حين قضيت سنوات في إلكترونيات القدرة والأتمتة، تعلّمت احترام المنتجات طويلة دورة الحياة. لا يمكنك «التحرك بسرعة» عندما يكون جهازك مثبتاً داخل لوحة في محطة معالجة مياه صرف أو مركّباً في سقف مبنى تجاري.
طول العمر يعني أن المهام المعقدة تصبح حاسمة: تدوير بيانات الاعتماد، وسحب الوصول، وإخراج الأجهزة من الخدمة بشكل نظيف. ركيزة الثقة تجعل هذه المهام جزءاً من التشغيل الطبيعي، لا استجابة طارئة بعد حادث.
مكسب استراتيجية SKU: متغيرات أقل ومنتج أكثر تعريفاً بالبرمجيات
من أكثر فوائد أخذ eSIM بجدية ما تفرضه على انضباط SKU.
تتراكم لدى شركات IoT متغيرات إقليمية لأن فروق الاتصال تتسرب إلى العتاد والتغليف واللوجستيات. SIM مختلفة، وشركات اتصالات مختلفة، وشهادات مختلفة، وإعدادات افتراضية مختلفة. النتيجة مستودع ممتلئ بالتعقيد وفريق تخطيط لا يتوقف عن إطفاء الحرائق.
عندما تستطيع الشبكة والسياسة أن تتبعا الجهاز، يمكنك التوجه نحو:
- عدد أقل من hardware SKUs يغطي أسواقاً أكثر.
- Late binding لملفات الاتصال أثناء التجهيز للتسليم أو عند التركيب.
- إعدادات معرّفة بالبرمجيات مضبوطة ومُرقّمة وقابلة للتدقيق.
هذا ليس مجرد أناقة هندسية. إنه رأس مال عامل، ودقة توقعات، وأخطاء مكلفة أقل.
يرتبط ذلك بكيف أفكر في الاعتمادية في المنتجات المادية. Ruggedization، وبوابات الجودة، وانضباط دورة الحياة هي عقود تدفع مقابلها وتفرضها. إذا كان هذا مناسباً لعملك في العتاد، فقد عرضتُ رؤيتي الأوسع في Ruggedization Isn’t a Checkbox. It’s a Reliability Contract You Pay For and Enforce.
منظور مجلس الإدارة: تعامل مع eSIM كتكلفة نظام تشغيل
إذا كنت عضواً في مجلس إدارة أو مشغّلاً، فالسؤال ليس «هل ينبغي أن نستخدم eSIM». القرار الحقيقي هو: «هل نضع ميزانية ونطبّق governance لدورة حياة الهوية والاتصال باعتبارها نظام تشغيل». هذه هي العدسة التي أستخدمها.
اطرح هذه الأسئلة الخمسة هذا الربع
- من يملك دورة حياة هوية الجهاز من طرف إلى طرف؟ ليس قسم IT. وليس الدعم. مالك واحد مُساءل عبر المنتج والعمليات والأمن.
- هل نستطيع إعادة provisioning للجهاز عن بُعد وعلى نطاق واسع مع قابلية التدقيق؟ إذا كانت الإجابة تتطلب خطوات دعم يدوية، فليس لديك عملية بعد.
- هل نستطيع نقل الملكية خلال دقائق دون توليد دين أمني؟ إذا استغرق الأمر أياماً، فقصتك عن churn وإعادة البيع أضعف مما تعتقد.
- هل لدينا إجراء مُعرّف لإخراج الأجهزة من الخدمة؟ بما في ذلك سحب الصلاحيات، وقواعد الاحتفاظ بالبيانات، وإثبات إنهاء الوصول.
- هل استراتيجية SKU لدينا مدفوعة بقيمة العميل أم بقيود تاريخية لشركات الاتصالات؟ إذا كانت تعقيدات المخزون تتزايد، فأنت تدفع ضريبة بسبب ضعف late binding.
قِس ما يهم: ثلاثة مؤشرات سأضعها على لوحة المتابعة
- زمن قيادة provisioning: من تشغيل الجهاز إلى الجاهزية التشغيلية الكاملة، بما في ذلك السياسة.
- الزيارات الميدانية المرتبطة بالاتصال: العدد والتكلفة، منفصلة عن أعطال العتاد الفعلية.
- زمن التعافي من مشاكل شركة الاتصالات: ليس SLA لدى شركة الاتصالات، بل زمن التعافي على مستوى الأسطول لديك.
عندما بنيتُ وأدرتُ منتجات، تعلمت أن ما تقيسه هو ما تستطيع تحسينه. وما لا تقيسه يتحول إلى حكايات متداولة.
موقف عملي للتنفيذ: ابدأ ضيقاً، وطبّق بصرامة
هناك فخ هنا: تحاول الفرق «تنفيذ eSIM» كتغيير واسع. يحاولون حل كل شيء دفعة واحدة ثم يتعثرون. أنا أفضل نقطة انطلاق أضيق:
- اختر عائلة أجهزة واحدة ذات حجم حقيقي وألم دعم حقيقي.
- عرّف حالات دورة الحياة بوضوح (manufactured، in inventory، installed، active، suspended، transferred، decommissioned).
- حدّد من يملك صلاحية إطلاق الانتقالات، وكيف تُدقَّق تلك الإجراءات.
- أطلق الحد الأدنى من الأدوات التي تجعل مسار العمل قابلاً للتكرار.
ثم توسّع إلى SKUs أكثر ومناطق أكثر. هذا هو النهج نفسه الذي أتّبعه في مشاريعي حين أبني منصات برمجية مثل Shopeno وIBHQ: ابدأ بمسار عمل يخلق رافعة تشغيلية قابلة للقياس، ثم وسّع ما يثبت جدواه.
الجزء غير القابل للتفاوض هو الإنفاذ. إذا كان الدعم يستطيع تجاوز مسار العمل «لمرة واحدة فقط»، فستراكم نظاماً ثانياً غير رسمي. والأنظمة غير الرسمية تربح دائماً على المدى القصير، إلى أن تفلسك على المدى الطويل.
في IoT، المنتج ليس الجهاز والتطبيق فقط. المنتج هو دورة الحياة التي يمكنك تشغيلها دون بطولات.
رأيي الختامي: توقّف عن بيع الأجهزة، وابدأ تشغيل الأساطيل
تفشل شركات IoT أقل بسبب نقص الابتكار، وأكثر بسبب نقص الانضباط التشغيلي. eSIM، حين تُعامل كركيزة ثقة، هي من أنظف الطرق لفرض ذلك الانضباط داخل المنتج. تجعل حالات دورة الحياة صريحة. تجعل نقل الملكية وتدوير بيانات الاعتماد أمراً طبيعياً. تقلل فوضى SKU. وتغيّر اقتصاديات الخدمة الميدانية عبر إزالة فئة من الزيارات التي يمكن تجنبها.
إذا كانت قائمة أرباح وخسائر IoT لديك كبيرة بما يكفي للاهتمام بالهامش وchurn والمسؤولية، فهي كبيرة بما يكفي لتخصيص ميزانية لنظام تشغيل للهوية. eSIM ليست ميزة. إنها بداية طبقة تحكم. ابنِها على هذا الأساس.
النشرة
ملاحظات من داخل العمل، إلى بريدك.
ملاحظات متفرّقة بلا ضجيج من داخل العمل: ما أُنجز، وما تعطّل، وما كنت سأفعله بشكل مختلف.