26. oktober 2026 · 7 min. læsning
Efter kontrakten: Gør exit cost til en KPI
Offentlig procurement kan være fuldt lovlig og stadig købe sig ind i morgendagens afhængighed. Løsningen er ikke mere papir. Det er måling, ejerskab og en kvartalsvis kadence, der behandler suverænitet som et system, man driver.
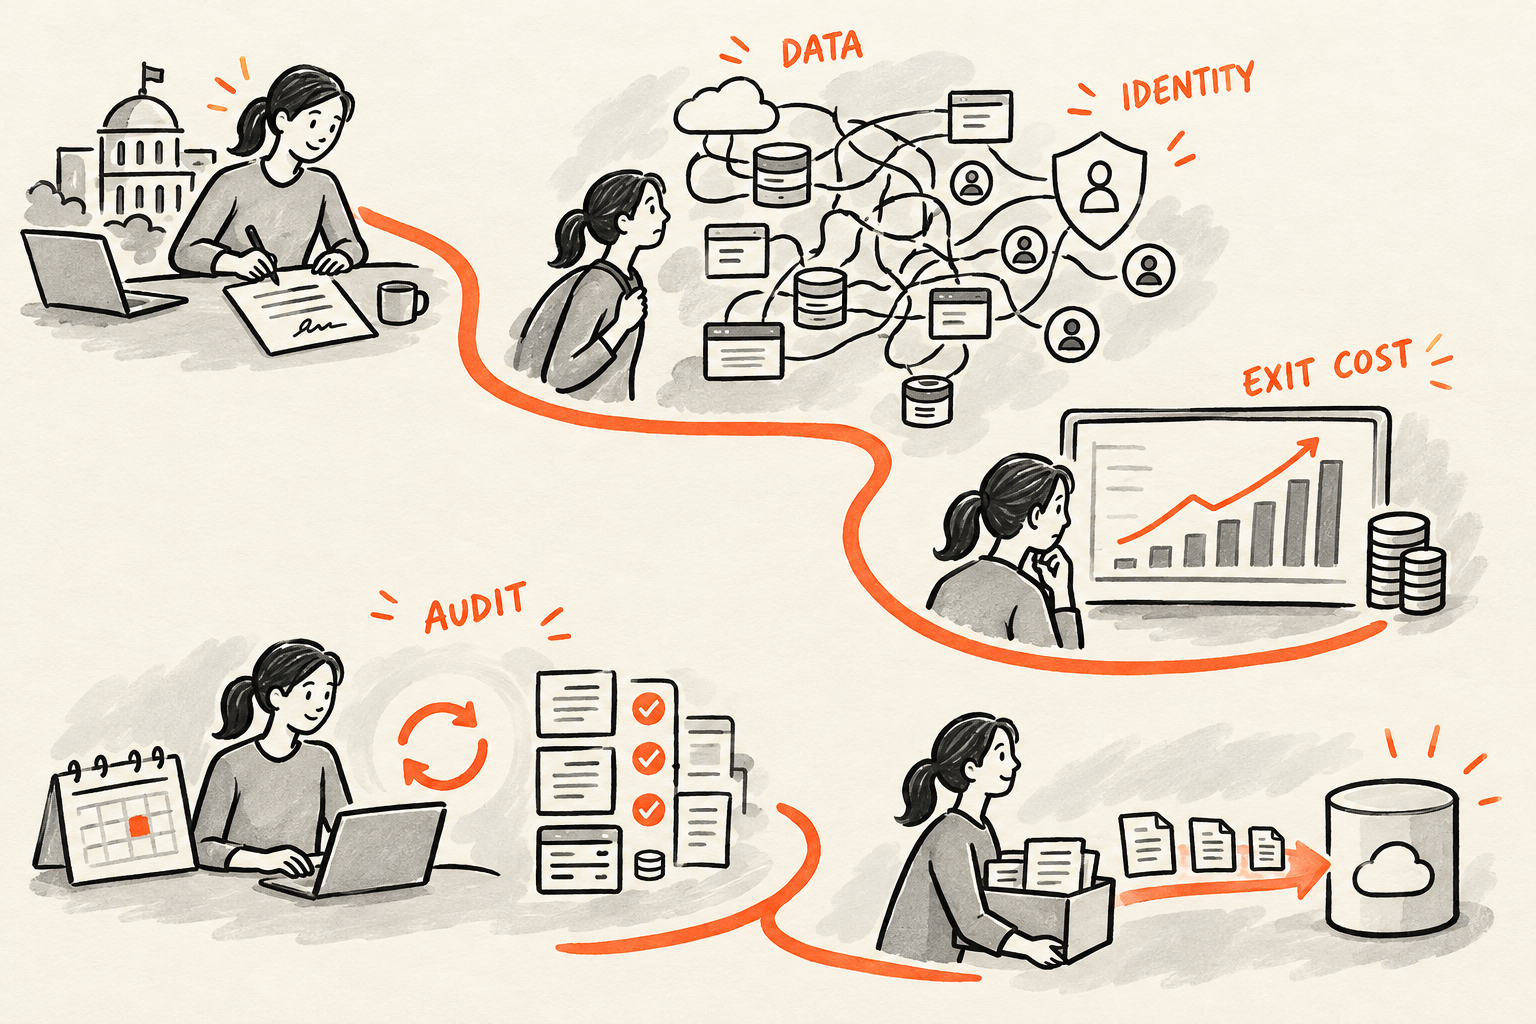
Et udbud kan være rent, konkurrencedygtigt og 100% compliant — og stadig stille og roligt undergrave din handlefrihed.
Det sker i månederne efter, at kontrakten er underskrevet. Ikke via korruption eller inkompetence, men via forsømmelse. Leverandørens default bliver din arkitektur. Integrationsmønstret bliver din proces. Identity-modellen bliver dit org chart. Og jo længere det kører, jo dyrere bliver det at skifte retning.
Det er pointen i Det offentlige kender prisen på it-systemet – men ikke prisen på at slippe ud igen. Offentlige myndigheder kan gøre alt “rigtigt” i udbuddet og stadig ende med afhængigheder, der senere begrænser valgmulighederne. EU er ved at vågne op til problemet. Det sværere spørgsmål — som klummen antyder — er: Hvem følger med i, hvordan den afhængighed udvikler sig efter go-live?
Mit svar er kontant: Hvis ingen måler exit cost, så reducerer ingen den. Og hvis ingen ejer den, så stiger den som default.
Fælden er ikke udbuddet. Det er renters rente-effekten.
Exit cost er ikke én ting. Det er en ophobning af små beslutninger, der lokalt føles helt rationelle:
- Data lander i et proprietært format, fordi “det er sådan API’et returnerer det.”
- Der bygges en one-off integration, fordi “standard connectoren mangler ét felt.”
- Identity ender som et kludetæppe af lokale accounts, undtagelser og admin-roller, fordi “vi skulle onboarde hurtigt.”
- Audit trails bliver liggende i leverandørens portal, fordi “det er dér, logs er.”
Ingen af de beslutninger ligner et suverænitetsproblem i den sprint, hvor de bliver taget. De ligner leverance. Og et år senere har du et system, der virker — og en afhængighed, du ikke kan prissætte.
Derfor ender debatten så ofte på pressemeddelelsesniveau. “Vi vil være suveræne.” “Vi vil undgå lock-in.” Det er intentioner. Intentioner er ikke kontroller.
Suverænitet, i praksis, er evnen til at skifte. Ikke fordi det er sjovt at skifte, men fordi muligheden for at skifte er leverage. Den ændrer leverandøradfærd, kommercielle vilkår og din evne til at reagere på regulering, hændelser eller geopolitik. Hvis du ikke troværdigt kan forlade løsningen, har du ingen forhandling. Du har en forlængelse.
Definér exit cost som et sæt målbare liabilities
Hvis det her skal være mere end retorik, skal du stoppe med at behandle “exit” som et fremtidigt projekt og i stedet behandle det som en balance af tekniske liabilities, der vokser eller skrumper hvert kvartal.
Jeg bruger en enkel opdeling. Du kan implementere den uden at ændre udbudslovgivning, og du kan drive den med de mennesker, du allerede har.
1) Data egress og data shape
- Egress: Hvad koster det, i tid og penge, at trække en fuld kopi af jeres data ud i operationel skala?
- Shape: Hvor stor en del af data ligger i åbne formater, som kan indlæses et andet sted uden reverse engineering?
- Completeness: Kan I trække historikken ud — ikke kun seneste status?
Exit fejler, når man for sent opdager, at man kan eksportere “rapporter” men ikke rå events, eller at man kan eksportere records men ikke relationer, eller at man kan eksportere data men ikke betydning.
2) Integrations-tyngde
- Count: Hvor mange integrationer findes der, og hvor mange er bespoke?
- Direction: Er systemet et leaf node — eller er det blevet en hub, som andre systemer kredser om?
- Replaceability: For hver integration: findes der en dokumenteret kontrakt og en test harness, eller kun tribal knowledge?
I det øjeblik et system bliver en hub, hopper jeres exit cost. Det kan være fint. Men det skal være et bevidst tradeoff, ikke et uheld.
3) Afhængighed af identity og access control
- Source of truth: Hvem ejer identities, roller og lifecycle — jer eller leverandøren?
- Portability: Kan I flytte til et andet system uden at genopbygge alle role mappings og approvals?
- Admin surface: Hvor mange privilegerede accounts findes der, og kan I auditere dem uafhængigt?
Identity er dér, hvor mange “suverænitets”-samtaler bliver religiøse. Hold det praktisk. Hvis I ikke kan genskabe access controls et andet sted ud fra jeres egne registreringer, bliver I, hvor I er.
4) Audit trails og evidentiary control
- Audit ownership: Kan logs eksporteres på en verificerbar måde?
- Retention: Kan I leve op til regler for opbevaring og sletning uden at skulle bede om tjenester?
- Traceability: Kan I knytte handlinger til identities og beslutninger med integritet?
Hvis jeres bevismateriale kun lever inde i leverandørens tooling, vil I tøve med at flytte — fordi I frygter at miste evnen til at dokumentere, hvad der skete.
Govern det som oppetid: kadence, thresholds og en ejer
De fleste offentlige organisationer kan allerede govern noget kedeligt og kritisk. Tilgængelighed. Cyber risk. Budgetopfølgning. Tricket er at behandle exit cost på samme måde: et fast punkt på agendaen med metrics, thresholds og escalation.
Her er en kadence, der virker, fordi den er lille nok til at overleve mødet med virkeligheden.
Kvartalsvis: Exit Cost Review (60 minutter)
- Dashboard for de fire liabilities ovenfor, med rød-gul-grøn thresholds.
- Trend: Hvad øgede exit cost dette kvartal, og hvad reducerede den.
- Decisions: Godkend 1 til 3 reduktionsinitiativer for næste kvartal.
Det her er ikke et arkitekturmøde. Det er et møde om risiko og handlefrihed. Outputtet er commitments — ikke holdninger.
Årligt: Reversibility Drill (en weekend, simuleret)
- Eksportér et komplet datasæt og valider genindlæsning i et neutralt store.
- Genskab en minimal access model baseret på jeres egne identity records.
- Etabler én alternativ integrationsvej for et kritisk interface.
Hvis det lyder dyrt, fint. Drillen er prisen for troværdighed. Uden den er jeres “exit plan” et dokument, der aldrig har mødt jeres rigtige data.
Jeg har set teams gennemføre store cutovers, hvor den skjulte dræber ikke var funktionalitet. Det var ting, ingen ejede: permissions, edge-case integrationer, historiske data og proof. Det er præcis de komponenter, exit-cost governance tvinger frem i lyset, mens I stadig har tid.
Få exit-cost-reduktion ind i backloggen — ikke i appendikset
De fleste kontrakter har en eller anden version af “I kan eksportere jeres data.” Det er ikke nok. Det afgørende er, om jeres dag-til-dag leverancevalg skubber jer mod reversibility — eller væk fra den.
Behandl derfor exit-cost-reduktion som forebyggende vedligehold. Småt, kontinuerligt og finansieret.
- Integration hygiene: Hver ny integration skal have en skriftlig kontrakt (inputs, outputs, fejlmodes) og automatiserede tests. Hvis I ikke kan teste den, kan I ikke erstatte den.
- Data normalization: Vedligehold en neutral canonical model for de mest kritiske entiteter (borger, sag, faktura, asset — hvad end jeres domæne er). Ikke for “renhed”, men så eksport har en landing zone.
- Log replication: Stream audit events til storage, I selv kontrollerer. Hvis leverandøren tilbyder det, så brug det. Hvis de ikke gør, så forhandl det hjem eller byg det.
- Identity discipline: Hold rolledefinitioner og approvals i jeres eget system of record, også selv om applikationen håndhæver dem.
Læg mærke til, hvad der ikke står på listen: et heroisk migrationsprogram. Det kommer senere, hvis I nogensinde får brug for det. Først stopper I med at grave hullet dybere.
Læg også mærke til, hvad det her undgår. Det undgår at gøre alt til et suverænitetskorstog. I kan købe hos store leverandører, små leverandører, danske leverandører, udenlandske leverandører. Spørgsmålet er enklere: Betaler I afhængigheden ned, mens I driver systemet?
Metrikken, der ændrer adfærd: “days to credible exit”
Hvis I kun tracker penge, dør samtalen i diskussioner om hypotetiske scenarier. Derfor kan jeg lide én metric, der både er konkret og ubekvem:
Days to credible exit: Hvor mange arbejdsdage ville det tage at (1) eksportere komplette data, (2) etablere et minimalt replacement environment for kritiske workflows, og (3) bevise integritet og access control — udelukkende med assets, I selv kontrollerer?
I behøver ikke nå “nul”. I skal vide, om tallet bevæger sig i den forkerte retning, og I skal beslutte, hvad I vil tolerere.
Sæt thresholds. Eksempel: Hvis days-to-exit stiger to kvartaler i træk, pauses nye bespoke integrationer, medmindre indkøber signerer en eksplicit undtagelse. Den ene regel ændrer designbeslutninger hurtigere end noget policy-notat.
Afsluttende holdning: Suverænitet er en vedligeholdelsesvane
Den ubekvemme sandhed er, at afhængighed ofte er selvskabt. Ikke af dårlige mennesker, men af gode teams, der optimerer for leverance uden en konkurrerende metric.
Offentlige indkøbere har ikke brug for flere slogans. De har brug for en disciplin efter underskrift, der gør exit cost synlig, prissat og ejet. At EU tager emnet alvorligt betyder noget, som Computerworld-klummen peger på, men regulering kommer ikke til at køre jeres kvartalsreview. Det gør mennesker.
Hvis jeg skal koge det ned til én position: Behandl reversibility som oppetid. Ingen fejrer den på launch day. Alle går op i den den dag, den mangler.
Hvis du vil have en beslægtet vinkel på, hvorfor det bliver ved med at ske, dækker min tidligere note om procurement uden exit ramps tiden før kontrakten. Denne tekst er den del, der starter, når blækket er tørt.
Nyhedsbrev
Arbejdsnoter direkte i indbakken.
Lejlighedsvise, støjfri noter indefra arbejdet: hvad der blev leveret, hvad der gik galt, og hvad jeg ville gøre anderledes.