26 October 2026 · 6 دقيقة قراءة
مشكلة SBOM ليست الجرد. بل حقك في إثبات البراءة.
يمكن لشركة عتاد أن تشحن منتجات سليمة ومع ذلك تخسر معركة الثقة إذا لم تستطع شرح كل مكوّن، وكل مسار بيانات، وكل تحديث الآن.
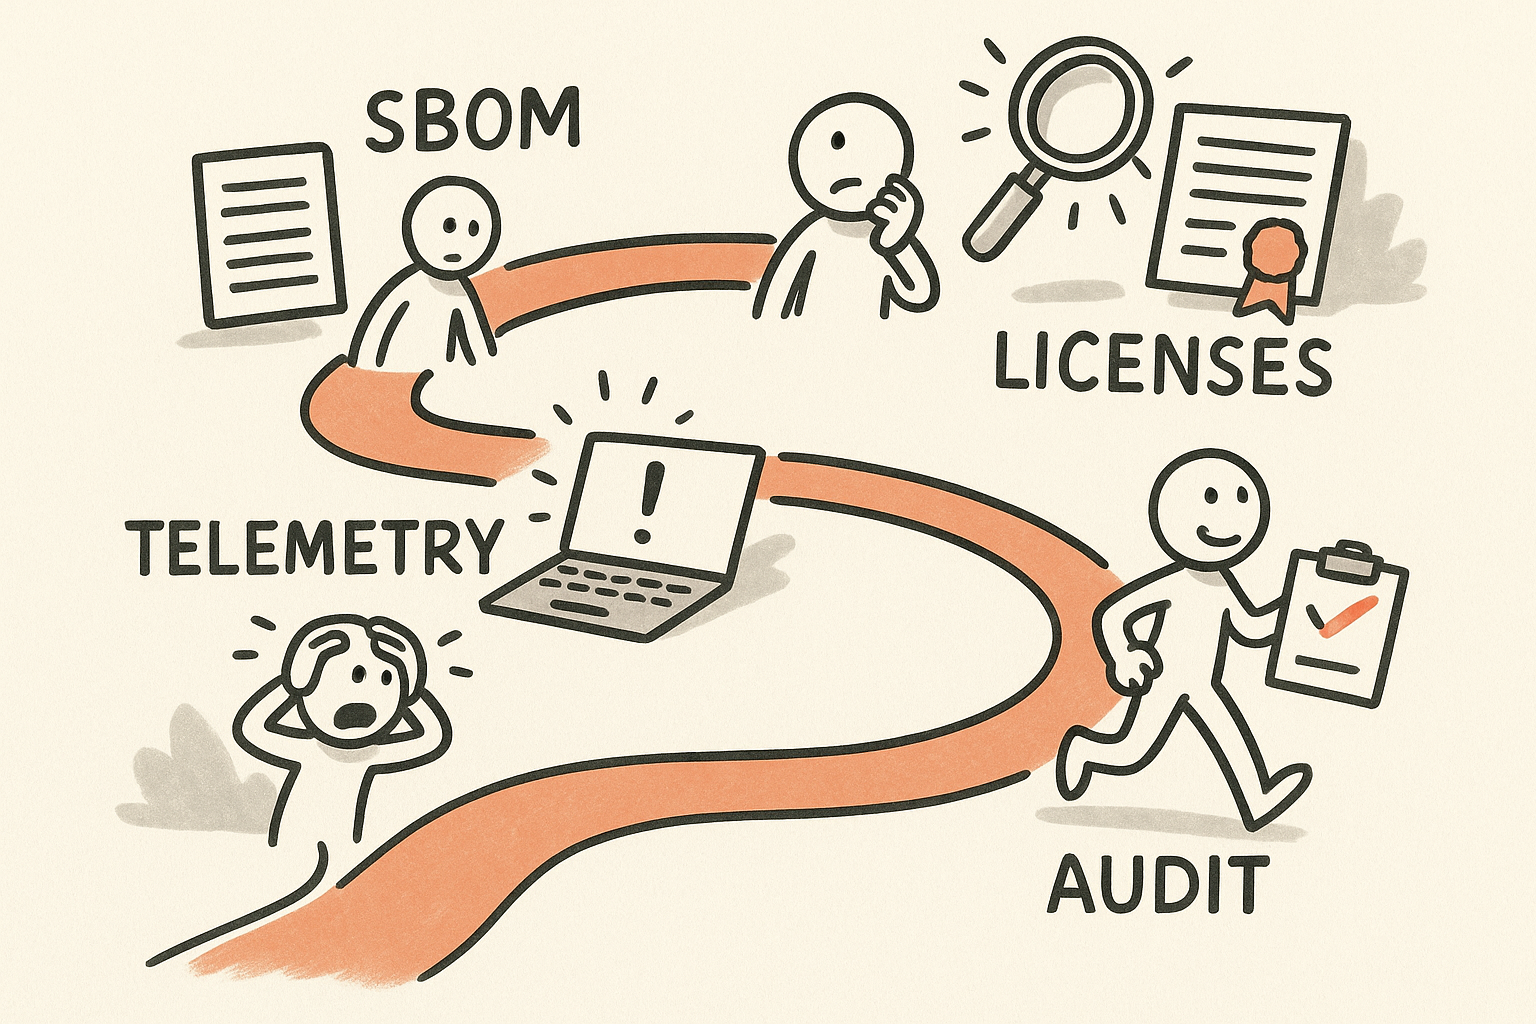
هناك نوع محدد من الذعر يصيب أعمال المنتجات المتصلة عندما يسأل صحفي أو جهة تنظيمية أو عميل سؤالًا بسيطًا: «ماذا يفعل هذا البرنامج داخل منتجكم؟»
ليس «ما الذي تعتقدون أنه يفعله»، ولا «ماذا قال لكم المورّد». ماذا يفعل فعلًا.
من لحظة ظهور الشك، تتوقف نواياك عن أن تكون ذات قيمة. ما يهم هو الدليل. ولهذا فإن أخطر عبارة في شركة عتاد متصل هي: «نعتقد أنه لا مشكلة.»
القصة الأخيرة عن ظهور برنامج مرتبط ببرمجيات تجسس ضمن قائمة تراخيص لدى مُصنّع صيني لمركبات كهربائية هي محفّز مثالي للعودة إلى الحقيقة المزعجة: قد تستيقظ داخل سردية أمن قومي حتى لو لم تشحن أي كود خبيث. إذا لم تستطع نفي الرواية بسرعة، فأنت قد خسرت الجولة الأولى بالفعل.
وجود SBOM ضرورة، لكنه غير كافٍ. جدول مكوّنات لن ينقذك عندما يرتفع الضغط. ما ينقذك هو governance تربط ثلاثة عناصر في منظومة واحدة قابلة للدفاع: انضباط التراخيص، وحدود telemetry، وحقوق التدقيق.
هذه هي الplaybook التي أتمنى لو اعتمدتها كل شركة منتجات متصلة قبل أول فضيحة، لا بعدها.
1) عامل SBOM كنظام إثبات، لا كأثر امتثال
معظم الفرق تتعامل مع SBOM بوصفه جردًا. يريدون قائمة. يريدون أداة تُخرج قائمة. يريدون إغلاق بند الامتثال.
هذا التفكير يفشل لأن السؤال الحقيقي تحت التدقيق ليس «ما المكتبات الموجودة»، بل «ماذا يمكن لهذا المنتج أن يفعل، ومن يستطيع تغييره». SBOM لا يجيب عن ذلك تحت ضغط الوقت ليس إلا مسرحًا.
لذلك عرّف مخرجات SBOM بهذه الطريقة:
- أستطيع ربط كل ملف binary تم شحنه بمصدره، ورخصته، ومالكه، وbuild pipeline.
- أستطيع ربط كل تدفق بيانات بهدف صريح وسياسة احتفاظ واضحة.
- أستطيع إظهار من يملك صلاحية التحديث، وكيف تُوقَّع التحديثات، وكيف سأوقف مسار التحديث إذا لزم.
إذا لم تستطع فعل هذه الثلاثة، فأنت لا تملك برنامج SBOM. لديك ملف.
2) governance للتراخيص: اجعل شحن «مكوّن مجهول» أمرًا مستحيلًا
قوائم التراخيص تصبح علنية بطرق فوضوية: استبيانات المشتريات، مراجعات أمن العملاء، تدقيق الشركاء، وأحيانًا التسريبات. أسرع طريق لإثارة الشك هو نشر قائمة تحتوي عناصر تبدو غير مألوفة أو عامة أو غير منسجمة مع وظيفة المنتج.
الحل ليس صياغة علاقات عامة أفضل. الحل هو نظام إدخال وموافقة أفضل.
ضع ثلاث بوابات، واجعلها رتيبة عمدًا
- بوابة الإدخال (قبل دخول الكود). لا يدخل أي مكوّن من طرف ثالث إلى المستودع دون سجل حدّي: الاسم، الإصدار، المصدر، نوع الرخصة، الغرض داخل المنتج، والمالك الداخلي.
- بوابة البناء (قبل إنتاج artifacts). تفشل CI إذا كان المكوّن غير موجود في manifest، أو يحمل فئة رخصة غير معتمدة، أو يأتي من مصادر خارج registries المسموح بها.
- بوابة الإصدار (قبل أن يراه العملاء). يجب أن يتضمن مرشح الإصدار لقطة SBOM موقّعة محفوظة مع مخرجات البناء. ليس «تُولَّد لاحقًا». مرتبطة بذلك البناء.
قاعدتان عمليتان تمنعان موت هذا النظام:
- اجعل الملكية صريحة. لكل dependency شخص مسؤول عنها. ليس اسم فريق. شخص.
- احظر «governance الحافظة واللصق». إذا كانت الموافقات تعيش في البريد والاجتماعات، ستفشل أثناء حادثة. ضع الموافقات في نفس النظام الذي تُدار فيه تغييرات الكود.
هنا أيضًا توقف الانزلاق البطيء لأدوات «مؤقتة». الأداة التي دخلت لاختبار سريع تبقى للأبد، ثم تظهر في قائمة تراخيص، ثم تصبح عنوانًا صحفيًا.
3) حدود telemetry: قرّر ما الذي لن تجمعه أبدًا
telemetry هو المُسرّع الصامت في كل أزمة ثقة. كثير من المنتجات المتصلة يمكن الدفاع عنها لو كان مسار البيانات ضيقًا. تصبح غير قابلة للدفاع عندما تتحول «التشخيصات» إلى جمع واسع لأن ذلك كان أسهل.
تحتاج إلى دستور telemetry. ليس سياسة خصوصية تُكتب بلجنة، بل حدودًا صلبة يمكن للمهندسين تنفيذها.
أربع قرارات يجب تثبيتها هذا الربع
- الغرض. لكل حدث telemetry، اكتب جملة واحدة تشرح سبب وجوده. إن لم تُصَغ ببساطة، ألغِه.
- التقليل. اجمع أقل مستوى تفصيل يحقق الهدف. العدّادات المجمّعة تتفوق على التدفقات الخام. المعالجة على الجهاز تتفوق على نسخ سحابية.
- الاحتفاظ. حدّد مدة الاحتفاظ واجعل الحذف تلقائيًا. إذا كان الحذف يدويًا فلن يحدث.
- الفصل. افصل تحليلات المنتج والتشخيصات وسجلات الأمن في حاويات مختلفة بقواعد وصول مختلفة. خلطها هو كيف تتحول «بيانات مفيدة» إلى عبء قانوني وتجاري.
أهم حد هو التالي: افصل ما يحتاجه المنتج ليعمل عما يريد العمل معرفته. عندما يختلط الاثنان ستجد نفسك تدافع عن فضول تسويقي بوصفه «تشغيلًا أساسيًا». لن يصدقك أحد.
ونعم، هذا مرتبط أيضًا بالجغرافيا السياسية. إذا كنت تبيع عبر الحدود، فعلى تصميم telemetry أن يستبق أقسى تفسير ممكن. إذا افترضت جهة تنظيمية الأسوأ، هل يمكنك مع ذلك إظهار مسار بيانات ضيق يجعل الأسوأ غير مرجّح؟
4) حقوق التدقيق: عقود مورّديك يجب أن تصمد أمام الشك
معظم شركات العتاد هي منظومات. وحدات، firmware، حزم اتصال، mobile SDKs، خدمات سحابية. عندما يهبط الشك، نادرًا ما تكون الحلقة الأضعف كودك أنت. غالبًا تكون الشيء الذي دمجته لأنه «يعمل» و«قادِم من مورّد معروف».
في الأزمات، السمعة ليست دليلًا. الحقوق التعاقدية هي الدليل.
ضع هذه البنود قبل توقيع الصفقة
- حق الفحص. ليس «تعاونًا أمنيًا» فضفاضًا. حقًا محددًا لفحص الأجزاء ذات الصلة من سلسلة توريد البرمجيات، بما في ذلك build provenance وقوائم dependencies.
- حق الاختبار المستقل. يمكنك إجراء اختبارات أمنية عبر طرف ثالث على artifacts المسلّمة وعمليات الدمج دون خرق الشروط.
- التحكم بالتحديث والإخطار. يتم إخطارك بالتغييرات، ويمكنك تأجيل التحديثات أو حظرها، ويمكنك فرض التوقيع والتصديق على التحديثات.
- التعاون في الحوادث مع جداول زمنية. أزمنة استجابة، ومسارات تصعيد مسماة، وإتاحة الوصول إلى فرق تقنية أثناء التحقيق.
- حدود الجغرافيا ومعالجة البيانات. أين تُعالج البيانات ومن يمكنه الوصول إليها يجب أن يكون محددًا تعاقديًا، لا مفترضًا.
إذا لم تكن لديك هذه الحقوق، فلن تستطيع التحقيق بسرعة العناوين. ستنتظر الموافقات بينما تكتب القصة نفسها.
5) الدرس الواقعي: الشك أسرع من دورة الإصدار لديك
شاهدت فرق منتجات متصلة تبني انضباطًا هندسيًا ممتازًا، ثم تخسر أسابيع لأن مكوّنًا واحدًا لم يكن بالإمكان شرحه بوضوح عبر firmware والسحابة والجوال. ليس لأنه خبيث، بل لأن أحدًا لم يمتلك مساءلة طرف-لطرف عن «ما الموجود تحديدًا في هذا الإصدار» و«ما الذي يغادر الجهاز تحديدًا».
في تلك اللحظات، العمل التقني ليس الأصعب. الأصعب هو صياغة بيان متماسك قابل للتكذيب تحت الضغط، ثم دعمه بآثار يمكن للآخرين الوثوق بها.
لهذا لا يمكن تفويض SBOM إلى شخص أمن يحمل أداة. إنه اتفاق متعدد الوظائف بين المنتج والهندسة والقانون، ومن يديرون العلاقات التجارية. أنت تبني نظامًا يجيب عن أسئلة عدائية بدقة هادئة.
عندما يُتَّهم منتجك بالتجسس، ليست ميزتك الغضب. ميزتك سلسلة حيازة نظيفة للبرمجيات والبيانات.
وهذا يتقاطع مباشرة مع نظرتك للسيادة والتحكم. إذا تعاملت مع السيادة كعملية شراء، ستستبدل المورّدين مع الإبقاء على نقاط العمى نفسها. التحول الحقيقي إجرائي وتعاقدي. كتبت عن هذه الفكرة بشكل منفصل في Sovereign Compute Isn’t a Purchase. It’s an Operating Model.
ما الذي تفعله الآن: sprint جاهزية SBOM خلال 30 يومًا
إذا أردت أن يصبح ذلك واقعًا خلال شهر، لا «برنامجًا»، نفّذ sprint بهدف واحد: اختر منتجًا مشحونًا واجعله قابلًا للإثبات.
- اختر المنتج وحدد النطاق. firmware الجهاز، تطبيق الجوال، الخدمات السحابية، مسار CI، وأكبر خمسة مورّدين. اجعله نطاقًا ضيقًا.
- ولّد لقطة SBOM أساسية. لكل artifact تم شحنه. خزّنها مع مخرجات البناء. واجعل استرجاعها ممكنًا خلال دقائق.
- قم بعمل red-team لسرديتك. اسأل: لو ادعى صحفي أن هذا المكوّن spyware، ماذا سنعرض خلال 24 ساعة لدحض الادعاء؟
- ثبّت حدود telemetry. اكتب فهرس الأحداث. احذف أي شيء بلا سطر غرض. أضف افتراضات احتفاظ افتراضية.
- عدّل العقود حيث يهم أكثر. ابدأ بالمورّد الذي تفهم كوده أقل وتعتمد عليه أكثر.
- نفّذ تمرين حادثة. حاكِ سيناريو «اكتشاف مكوّن مثير للريبة». حدّد زمن الاستجابة. قِس كم يستغرق إنتاج الأدلة، لا الآراء.
إذا كشف التمرين أنك لا تستطيع الإجابة بسرعة، فهذه هدية. يعني أنك وجدت الكسر قبل أن يجده الجمهور.
رأيي: الثقة ميزة في المنتج، ويجب أن “تُبنى” دون أخطاء
سرديات الأمن القومي لا تنتظر توافقك الداخلي. هي تملأ الفراغ الذي تتركه عندما لا تستطيع إثبات ما في منتجك وما الذي يفعله منتجك.
لذلك ابنِ نظام الإثبات مبكرًا. اجعل شحن المكوّنات المجهولة غير ممكن. قرّر ما الذي لن تجمعه أبدًا. ضع حقوق التدقيق في العقود قبل أن تحتاجها. ثم تدرّب على اليوم القبيح، لأن اليوم القبيح قادم على أحد في فئتك.
إذا أتقنت ذلك، لن يكون SBOM مخرجًا بيروقراطيًا. سيكون ميزة تنافسية: تشحن أسرع مع خوف أقل، وتجيب مراجعات أمن المؤسسات بوضوح، ولا تنحشر داخل قصة لا تستطيع نفيها.
النشرة
ملاحظات من داخل العمل، إلى بريدك.
ملاحظات متفرّقة بلا ضجيج من داخل العمل: ما أُنجز، وما تعطّل، وما كنت سأفعله بشكل مختلف.